
Ciberataques, correos con amenazas falsas de bomba, enjambres de drones que ponen en riesgo servicios e infraestructuras civiles. Es la guerra híbrida. Y Europa, en plena turbulencia política y económica, embarcada en un tenso ciclo electoral en varios países e inmersa en una crisis energética que alimenta el descontento, está bajo asedio. El foco está sobre los enemigos habituales: Rusia, Irán e incluso China; pero no se descarta que agentes no estatales que buscan aprovechar la coyuntura estén tras alguno de los ataques.. Seguir leyendo
Ciberataques, correos con amenazas falsas de bomba, enjambres de drones que ponen en riesgo servicios e infraestructuras civiles. Es la guerra híbrida. Y Europa, en plena turbulencia política y económica, embarcada en un tenso ciclo electoral en varios países e inmersa en una crisis energética que alimenta el descontento, está bajo asedio. El foco está sobre los enemigos habituales: Rusia, Irán e incluso China; pero no se descarta que agentes no estatales que buscan aprovechar la coyuntura estén tras alguno de los ataques.
Las autoridades nacionales y europeas eluden apuntar a un solo autor tras una cadena de operaciones híbridas que está poniendo a prueba la confianza de la ciudadanía en que el sistema funciona y que, en cambio, ha demostrado que es sencillo sembrar el miedo y crear el caos. Paralizar las compras de alimentos, un aeropuerto, un país. “Tenemos que ser conscientes de que la guerra tiene muchas formas. Y estar preparados”, advierte una alta fuente comunitaria.
De madrugada, el pasado 12 de octubre, en las salas vacías de decenas de supermercados de toda Francia se activaron las alarmas de temperatura de sus cámaras frigoríficas. Alguien, en algún lugar, había tomado el control del sistema informático que controla las neveras y congeladores y se dedicó a subir las temperaturas a cifras imposibles. Resultado: decenas de miles de euros en alimentos estropeados y daños informáticos. Tres semanas después, la escena se repitió en Bélgica, Irlanda, Suecia, Estonia, Luxemburgo, Finlandia. A los pocos días se produjo otro ataque, esta vez contra tres centros del servicio nacional de transfusiones de Francia.
Después, empezaron las amenazas falsas de bomba. Primero, durante varios días, contra decenas de aviones en toda Europa; algunos incluso tuvieron que ser escoltados en pleno vuelo, hasta aterrizar, por cazas italianos, franceses, húngaros y búlgaros. Esta semana, las amenazas falsas llegaron a miles de escuelas italianas. Al menos 30 tuvieron que ser evacuadas.
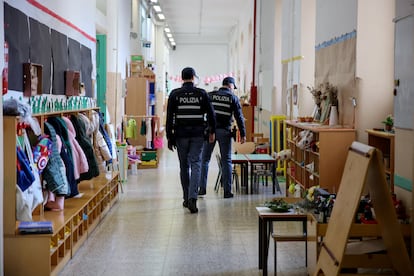
Es una guerra que se libra “por debajo del umbral”, ha remarcado el ministro de Defensa italiano, Guido Crosetto, diseñada para que sea difícil señalar al culpable. “Todo está conectado: los refrigeradores, los bancos de sangre en Francia, los drones, las aeronaves, las amenazas. Esta es la época que nos ha tocado vivir”, dijo esta semana, después del incidente de las escuelas. “Estos ataques forman parte de una estrategia para aumentar el caos”, señaló. Y añadió: “Tendremos que acostumbrarnos”.


Esta semana, Francia ha culpado a la Guardia Revolucionaria de Irán del ataque de octubre contra sus supermercados, ha convocado al embajador de Irán en París y ha anunciado que pedirá sanciones contra Teherán. En Bélgica, este jueves el ministro del Interior, Bernard Quintin, también señaló a Irán. Sin embargo, el titular de Exteriores, Maxime Prévot, le corrigió horas después y aseguró que las evidencias aún no permiten una atribución clara.
La maraña se complica. Dos grupos de hackers vinculados al Kremlin, NoName057(16) y Z-Pentest, se atribuyeron los ataques contra las cámaras de refrigeración. Un grupo machista y supremacista ruso firmaba, además, algunos de los correos electrónicos con las amenazas falsas de bomba, según la autoridad aérea italiana. En España, casi una decena de vuelos se vieron afectados por los avisos falsos en cuatro días. Desde el aeropuerto de Murcia al de Madrid-Barajas.
El comisario europeo de Transporte, Apostolos Tzitzikostas, habla de entre 40 y 45 amenazas de bomba contra vuelos en una sola semana. Eurocontrol ha contabilizado al menos 35 aviones afectados en unos 20 aeropuertos. Las autoridades nacionales no han atribuido formalmente a ningún grupo la cadena de mensajes que desató la angustia entre cientos de afectados en una decena de países.
Sin embargo, varias fuentes ven la mano de Rusia detrás de esos avisos, según fuentes de inteligencia europea. “Si camina como un pato y grazna como un pato, probablemente sea un pato”, apunta Tim Bosch, antiguo oficial de inteligencia neerlandés que hoy dirige una empresa de seguridad privada. Otro experto, también hoy enfocado en la seguridad privada, Matthew Borie, señala que no se debe descartar a Irán.
Llueve sobre mojado. Desde hace meses, coincidiendo con que su guerra en Ucrania se ha estancado, Rusia ha endurecido su guerra híbrida contra Europa. El Kremlin y entidades vinculadas han pasado de atacar páginas web a enviar drones con explosivos contra aeropuertos, como en el caso del de Leipzig, este verano.
La agencia europea de ciberseguridad (ENISA por sus siglas en inglés) ha pedido a las empresas que refuercen sus sistemas. Un informe de este organismo publicado en septiembre ya apuntaba las vulnerabilidades de Europa, donde se produjeron 8.257 incidentes en 2025, según sus datos. Más de la mitad tuvieron motivaciones ideológicas, y el grupo prorruso NoName057(16), el mismo que ahora se ha atribuido los ataques a neveras de toda Europa, aparecía como el actor más activo contra transportes, bancos y administraciones europeas.
La ENISA avisa también que los ataques de activistas cibernéticos crecieron un 40% el año pasado. La agencia de ciberseguridad dibuja un panorama inquietante: criminales, activistas digitales y espías estatales comparten ya herramientas, infraestructuras y métodos. Hasta el punto de que cada vez es más difícil distinguirlos. Además, las campañas de espionaje estatal pueden tardar entre seis meses y cuatro años en salir a la luz, dice el informe.
La fragilidad y vulnerabilidad de Europa se ha puesto, además, de manifiesto estos días no solo por las operaciones híbridas. Un continente que ha conectado a Internet sus hospitales, neveras, aeropuertos y organismos oficiales ha descubierto que cada conector es una posible grieta de seguridad. El jueves, una avería en los servidores de Microsoft dejó sin correo a cientos de miles de personas; entre ellas, los ayuntamientos y tribunales neerlandeses, o los hospitales británicos, que tuvieron que retrasar citas. El viernes por la tarde, la FAA, la autoridad de aviación estadounidense, ordenó la parada en tierra de todos los aviones por un fallo en las telecomunicaciones. El incidente, que afectó a miles de vuelos y a cientos de miles de personas, duró más de cuatro horas.
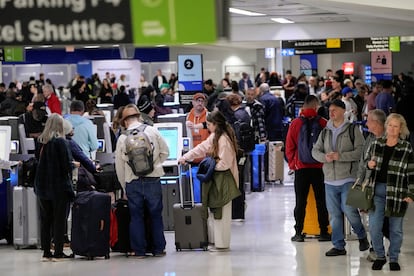
En el caso de las operaciones híbridas, esta vez han sido los sistemas de refrigeración. Mañana pueden ser los routers con los que la ciudadanía se conecta a internet. Pasado, los electrodomésticos. “Las tácticas actuales de la zona gris explotan la forma en que nuestras economías están conectadas”, alerta Elisabeth Braw, investigadora en seguridad transatlántica del think tank Atlantic Council. Esa premisa pone en la línea de fuego los servicios básicos.
“No debería pillarnos por sorpresa”, avisa una oficial de inteligencia europea, que habla con la condición del anonimato. “Los enemigos del proyecto europeo escarban para encontrar vulnerabilidades y explotarlas. Ni siquiera tienen que crear una grieta, solo explotar las que ya hay. Y harán lo que sea para tratar de desestabilizar Europa”, remata.